A Graph-Based Approach for Mapping Kernel-Level Telemetry to MITRE ATT&CK
11 Sep 2026
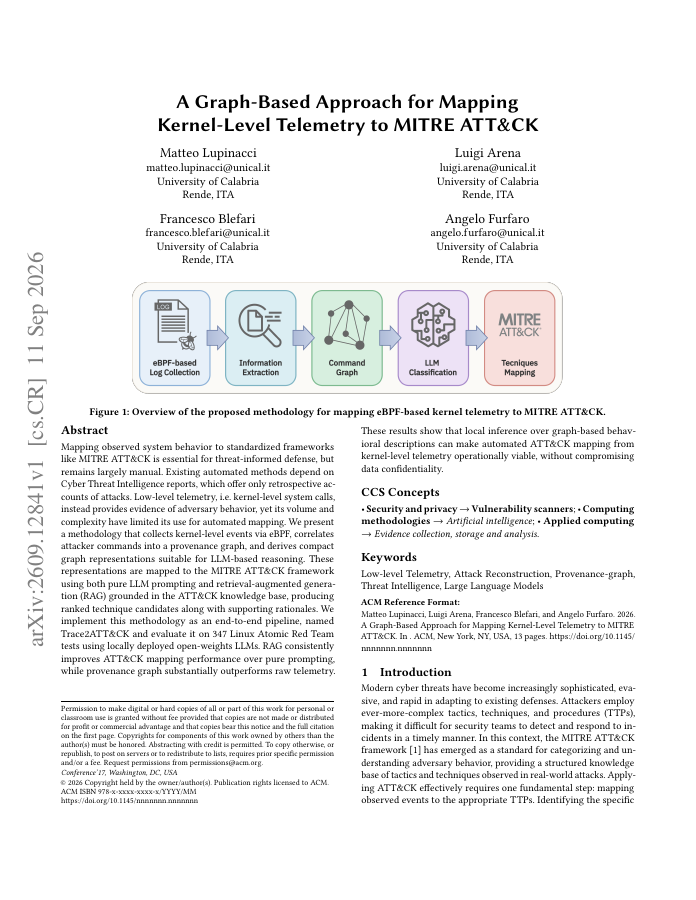
Mapping observed system behavior to standardized frameworks like MITRE ATT&CK is essential for threat-informed defense, but remains largely manual. Existing automated methods depend on Cyber Threat Intelligence reports, which offer only retrospective accounts of attacks.